Облачная система управления информацией об учениках PowerSchool 8 января 2025 года уведомила школьные округа о взломе. Хакеры за 19–28 декабря 2024 года извлекли 62 млн записей учеников и 9,5 млн записей учителей, включая SSN1, оценки и медицинские данные.
По данным медиакомпании TechTarget, фишинговые атаки на IT-персонал и уязвимости в стороннем ПО позволили атакующим экспортировать данные из Student Information System (SIS) — базы, хранящей информацию о посещаемости и персональные данные. Компания PowerSchool изолировала системы 10 декабря 2024 и наняла сотрудников Mandiant для расследования. Публичное раскрытие произошло 13 января 2025, когда среди следов атакующих был выявлен IP-адрес из США.
Деннис Порье, ведущий аналитик Nightfall.ai2 и эксперт по кибербезопасности, заявил: «Задержка с уведомлением клиентов увеличила опасности — номера социального страхования (SSN) уже применили в 4200 случаях мошенничества с кредитами к февралю 2025 года». Хакеры продавали транскрипты3 на даркнете4 по 50–300 долларов за запись. Украденные данные из PowerSchool интегрировали в AI-модели для создания профилей учеников, используемых в кредитном скоринге5 и подборе работы.
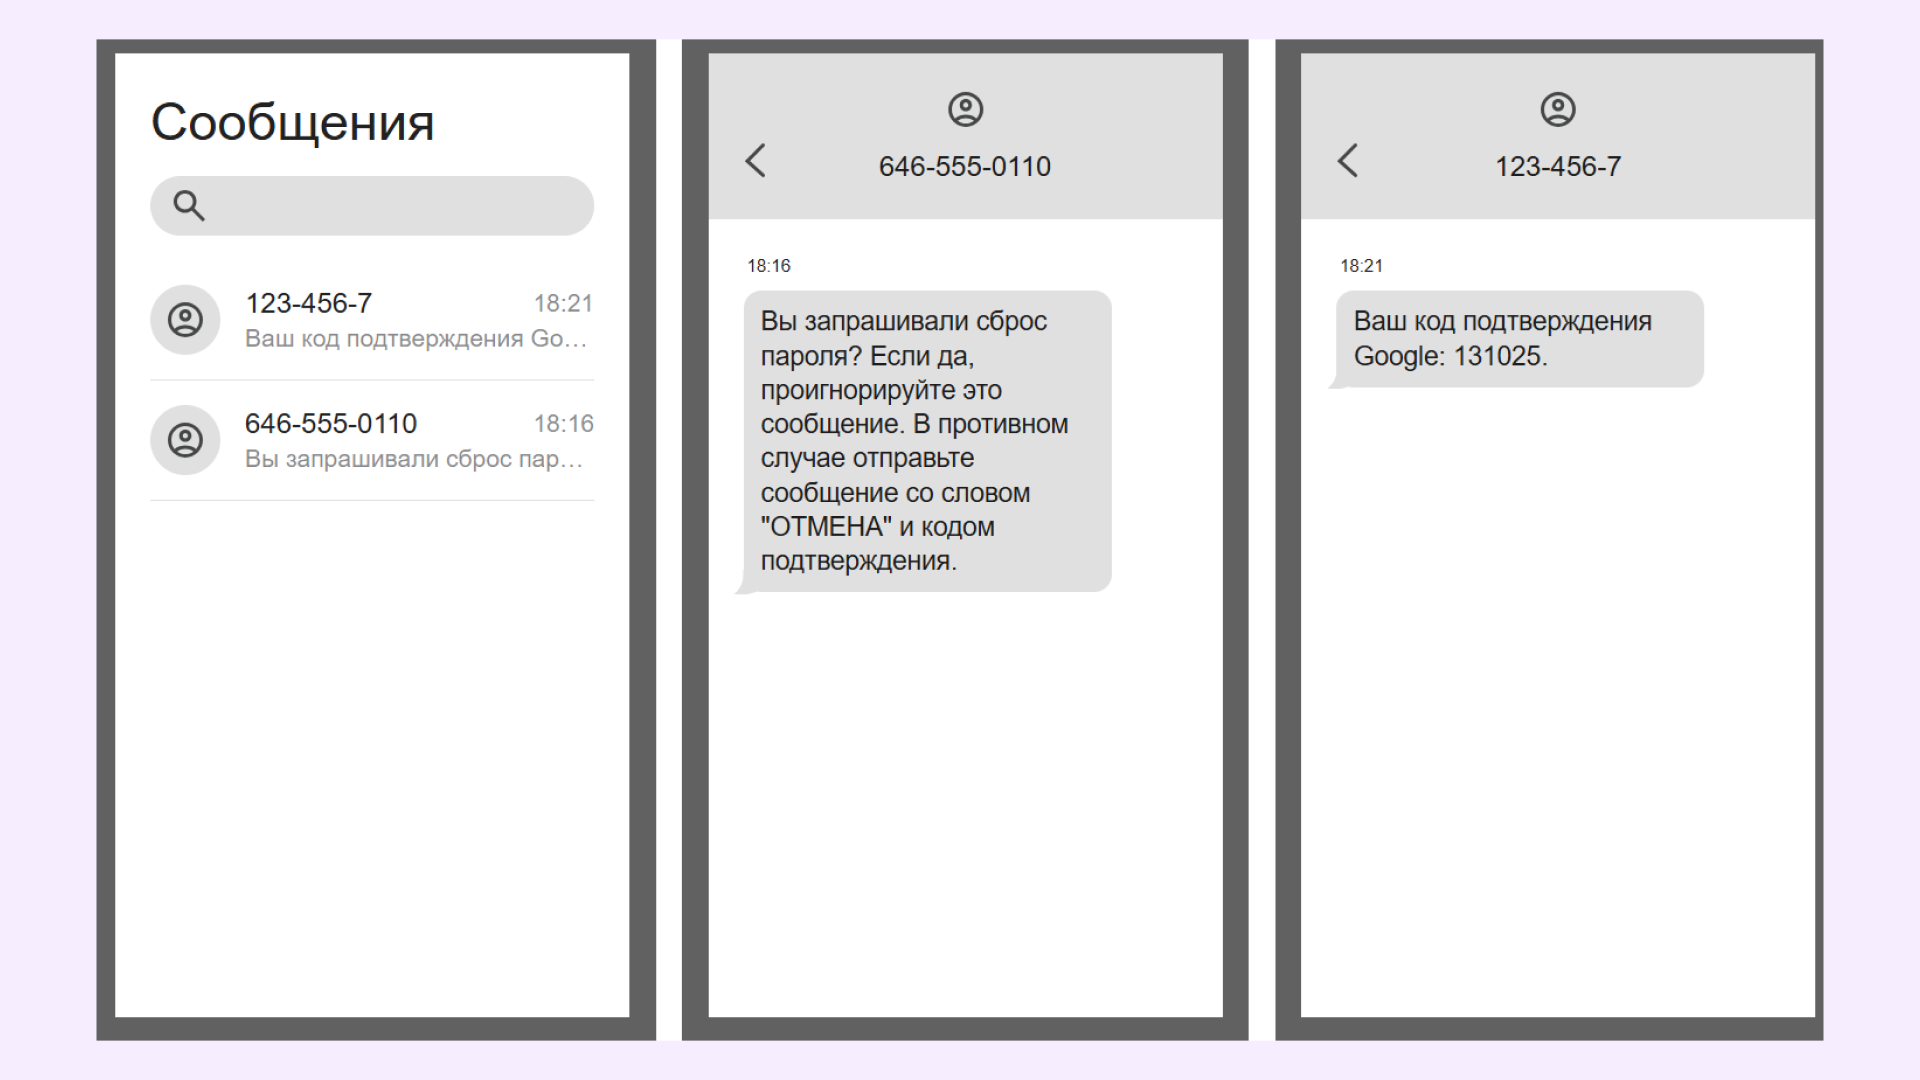
Исследователи разработчика антивирусного программного обеспечения ESET сообщили, что основным каналом утечек в образовательных учреждениях остается фишинг сотрудников из-за их низкой цифровой грамотности. Атаки начинаются с email или SMS, имитирующих официальные запросы от руководства школы. Сотрудники кликают на вредоносную ссылку, вводят учетные данные или скачивают заражённый файл, что дает злоумышленникам вход в локальные базы.
В марте 2025 года журналисты издания The Columbian провели расследование и подали официальный запрос в школьный округ Ванкувера о работе их системы «surveillance AI» — ИИ для круглосуточного мониторинга устройств учеников с целью выявления «флагов насилия» по ключевым словам «оружие» или «убью». Система OmniAI ежедневно анализировала 10 ГБ текстов из соцсетей, сообщений и эссе. Школа в ответ случайно предоставила доступ к 3500 реальным документам без удаления данных вроде имён, паролей и чатов с ИИ-ботами. Файлы хранились открыто в облаке, доступны по простым ссылкам без защиты.
Анонимные киберэксперты, привлечённые изданием CityNews Halifax, отметили ключевые риски инцидента: отсутствие файрволов6 привело к утечке личных дневников учеников и сессий ролевых игр с ИИ. После утечки 15% родителей в Ванкувере решили не давать своим детям школьные устройства для использования в учебном процессе, опасаясь за безопасность данных.
Согласно исследованию экспертно-аналитического центра InfoWatch, в России за январь–июнь 2025 зафиксировано 18 утечек в школах и вузах — на 20% больше, чем в 2024. Данные включали ФИО, телефоны, СНИЛС. Пять инцидентов затронули региональные платформы типа «Электронный дневник». Рост утечек в РФ коррелирует с внедрением ИИ-платформ для оценки успеваемости. Случай в Ванкувере показал, что системы ИИ-мониторинга создают незащищённые записи (логи), которые легко получить через обычные запросы. Дополнительное исследование TechTarget подтверждает: 70% компаний в сфере EdTech не шифруют школьные информационные системы (SIS) даже на базовом уровне.
Арман Джаффер, основатель Brisk Teaching, прокомментировал: «Фишинг обходит двухфакторную аутентификацию (MFA) в 40% случаев из-за слабых правил безопасности». То же самое в России: 60% школ не обновляют программы каждый квартал. Компания PowerSchool ввела двухфакторную защиту уже после инцидента, но 25% школьных округов отказались из-за старых систем. В связи с этим страховки для EdTech-компаний выросли на 30% в 2025 году, сообщает издание TechCrunch.
Автор специализируется на проблемах правового регулирования искусственного интеллекта и объективно отмечает его слабые места. Рассматривает новые технологии через призму вдумчивого анализа преимуществ и недостатков. Среди интересов автора: способы применения нейросетей в медицине, образовании и менеджменте.
- SSN (Social Security Number) — это уникальный девятизначный идентификатор, выдаваемый Агентством социального обеспечения США (Social Security Administration). Он используется для отслеживания доходов, налогов, пенсий и пособий, а также как ключевой элемент идентификации в банках, кредитах и госслужбах.
- Nightfall.ai — это облачная AI-платформа для защиты данных, использующая машинное обучение для обнаружения, классификации и защиты конфиденциальной информации в реальном времени.
- Транскрипты — официальные академические выписки или ведомости с оценками, успеваемостью и результатами обучения ученика за период (семестр, год или весь курс). Хакеры продавали такие транскрипты на даркнете, так как они ценны для фальсификации резюме, поступления в вузы или мошенничества.
- Даркнет (Darknet) — это скрытый сегмент интернета, недоступный через обычные поисковые системы и браузеры, требующий специального ПО для доступа. Он обеспечивает высокую анонимность за счет шифрования и маршрутизации трафика через множество узлов, скрывая IP-адреса пользователей. Используется как для незаконной деятельности, так и для легального общения.
- Кредитный скоринг — это автоматизированная система оценки платежеспособности заемщика, использующая математические алгоритмы для присвоения баллов (скорбалл) на основе его кредитной истории, доходов, возраста и других данных. Она помогает банкам за пару минут предсказать риск невозврата кредита и принять решение о его выдаче.
- Файрвол (межсетевой экран или брандмауэр) — это система безопасности (программная или аппаратная), которая фильтрует входящий и исходящий интернет-трафик на основе заданных правил. Он действует как барьер, защищая компьютеры и сети от хакеров, вредоносных программ и несанкционированного доступа, разрешая или блокируя передачи данных.